2FA คืออะไร ทำงานอย่างไร ต่างจาก MFA แบบไหน เปรียบเทียบ SMS OTP, Authenticator, Security Key และ Passkey พร้อมแนวทางเลือกใช้สำหรับธุรกิจ
รหัสผ่านที่แข็งแรงช่วยลดความเสี่ยงในการถูกเข้าถึงบัญชีโดยไม่ได้รับอนุญาต แต่หาก Password รั่วไหลจาก Phishing, Data Breach หรือการใช้รหัสเดียวกันหลายเว็บไซต์ ผู้ไม่หวังดีก็อาจนำข้อมูลนั้นไปลองเข้าสู่ระบบได้
นี่จึงเป็นเหตุผลที่หลายระบบไม่ได้ตรวจสอบผู้ใช้งานด้วย Password เพียงอย่างเดียว แต่เพิ่มการยืนยันตัวตนอีกชั้นเข้ามา โดย 2FA (Two-Factor Authentication) คือการยืนยันตัวตนด้วยปัจจัย 2 ประเภทที่แตกต่างกัน เช่น หลังกรอก Password แล้ว ผู้ใช้อาจต้องกรอกรหัสที่ได้รับทาง SMS ใช้ Authenticator App หรือยืนยันผ่าน Security Key ก่อนเข้าสู่บัญชี
อย่างไรก็ตาม แต่ละวิธีมีทั้งรูปแบบการใช้งานและข้อจำกัดต่างกัน การเลือกใช้ 2FA จึงต้องพิจารณาทั้งความปลอดภัย ความสะดวกของผู้ใช้งาน และลักษณะของระบบด้วย
2FA (Two-Factor Authentication) คืออะไร?
2FA ย่อมาจาก Two-Factor Authentication คือการตรวจสอบตัวตนโดยใช้ปัจจัยจาก 2 ประเภท ก่อนอนุญาตให้ผู้ใช้งานเข้าสู่บัญชีหรือทำรายการสำคัญ
ปัจจัยสำหรับการยืนยันตัวตนแบ่งได้เป็น 3 กลุ่มหลัก คือ
- สิ่งที่ผู้ใช้งานรู้ (Knowledge Factor): เช่น Password หรือ PIN
- สิ่งที่ผู้ใช้งานมี (Possession Factor): เช่น โทรศัพท์มือถือหรือ Security Key
- สิ่งที่เป็นตัวผู้ใช้งาน (Inherence Factor): เช่น ลายนิ้วมือหรือใบหน้า
งานวิจัยของ Google ในปี 2019 พบว่า ในระบบและกลุ่มการโจมตีที่ศึกษา การยืนยันเพิ่มเติมผ่านรหัส SMS สามารถป้องกัน Automated Bots ได้ 100%, Bulk Phishing 96% และ Targeted Attacks 76% ขณะที่ Security Key สามารถป้องกันการโจมตีทั้ง 3 รูปแบบที่ศึกษาได้ 100%
ตัวเลขเหล่านี้เป็นผลจากระบบและสถานการณ์ที่ Google ศึกษาในขณะนั้น จึงไม่ควรตีความว่า 2FA หรือ SMS OTP ทุกระบบจะป้องกันการโจมตีได้ในอัตราเดียวกัน
แต่เป็นค่าที่สะท้อนให้เห็นว่าการเพิ่มปัจจัยยืนยันตัวตนสามารถลดความเสี่ยงเมื่อเทียบกับการใช้ Password เพียงอย่างเดียว
2FA จึงช่วยลดการพึ่งพา Password เพียงอย่างเดียว แต่ไม่ได้หมายความว่าการเปิด 2FA จะป้องกันการโจมตีได้ทุกรูปแบบ เพราะระดับความปลอดภัยยังขึ้นอยู่กับวิธีที่ใช้เป็นปัจจัยที่สองและการออกแบบระบบโดยรวม
2FA ทำงานอย่างไร?
ตัวอย่างที่เห็นภาพง่ายคือ การเข้าสู่ระบบด้วย Password และตามด้วยรหัส OTP ที่ส่งไปยังโทรศัพท์
Password → OTP → Verify → Login
ระบบจะตรวจสอบ Password ก่อน หากถูกต้องจึงให้ผู้ใช้งานยืนยันตัวตนด้วย OTP ซึ่งเป็นปัจจัยอีกประเภทหนึ่ง หากไม่สามารถยืนยันขั้นตอนนี้ได้ ระบบก็จะยังไม่อนุญาตให้เข้าสู่บัญชี
ดังนั้น แม้ Password จะถูกเปิดเผย ผู้ที่พยายามเข้าสู่ระบบก็ยังต้องผ่านการตรวจสอบอีกขั้นหนึ่งก่อน
2FA กับ MFA ต่างกันอย่างไร?
2FA และ MFA ต่างก็เป็นการยืนยันตัวตนโดยใช้ปัจจัยมากกว่าหนึ่งประเภท แต่ต่างกันที่จำนวนปัจจัยที่ใช้
2FA (Two-Factor Authentication) ใช้ปัจจัยยืนยันตัวตน 2 ประเภท ส่วน MFA (Multi-Factor Authentication) เป็นคำที่กว้างกว่า หมายถึงการใช้ปัจจัยตั้งแต่ 2 ประเภทขึ้นไป
ดังนั้น 2FA จึงเป็นรูปแบบหนึ่งของ MFA เช่น Password ร่วมกับ SMS OTP ซึ่งเป็นการใช้สิ่งที่ผู้ใช้งานรู้ร่วมกับสิ่งที่ผู้ใช้งานมี
วิธีการยืนยันตัวตนที่เกี่ยวข้องกับ 2FA มีอะไรบ้าง?
วิธีที่ใช้เป็นขั้นตอนยืนยันตัวตนเพิ่มเติมมีหลายรูปแบบ ตั้งแต่วิธีที่ผู้ใช้งานคุ้นเคยอย่างรหัส OTP ไปจนถึง Security Key และ Passkey
ซึ่งแต่ละวิธีก็มีขั้นตอนการใช้งานและข้อจำกัดต่างกัน บางวิธีเริ่มใช้งานได้ง่ายและไม่ต้องมีอุปกรณ์เพิ่มเติม ขณะที่บางวิธีต้องตั้งค่าหรือใช้อุปกรณ์เฉพาะ แต่ให้การป้องกันจากการโจมตีบางรูปแบบได้มากกว่า
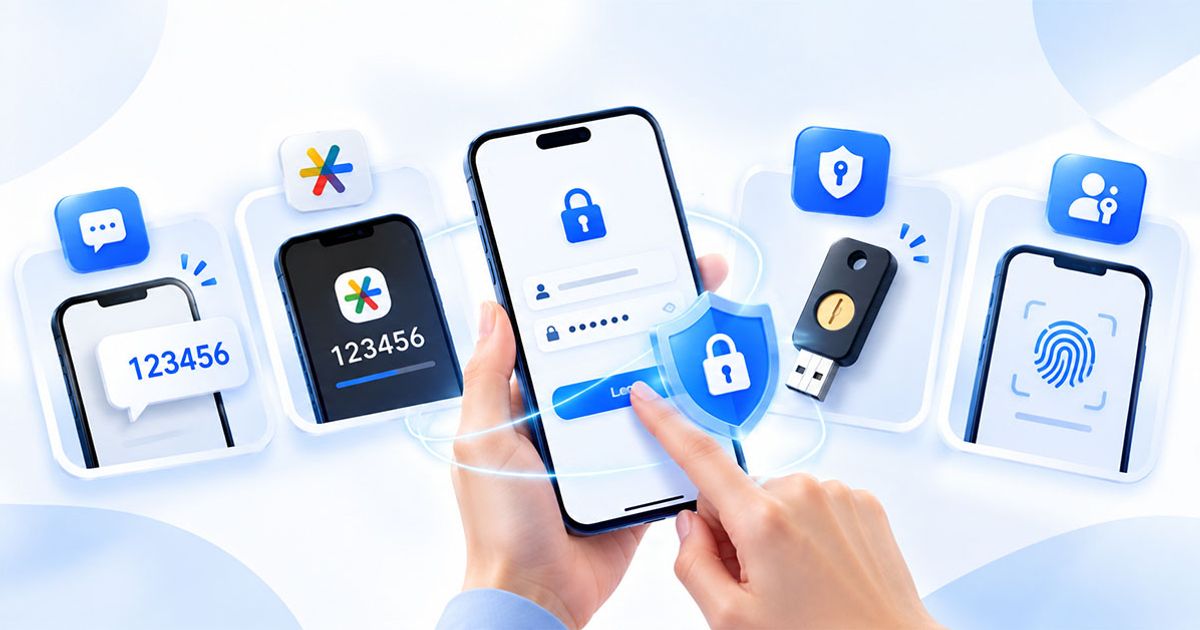
1. SMS OTP
SMS OTP คือรหัสใช้ครั้งเดียวที่ส่งไปยังหมายเลขโทรศัพท์ของผู้ใช้งาน เพื่อนำมากรอกยืนยันตัวตนภายในระยะเวลาที่ระบบกำหนด
ตัวอย่าง Flow ที่พบได้บ่อยคือ
กรอก Password → ขอ OTP → รับรหัสทาง SMS → กรอกรหัส → เข้าสู่ระบบ
จุดที่ทำให้วิธีนี้นำไปใช้กับผู้ใช้งานจำนวนมากได้ง่าย คือไม่ต้องติดตั้ง Authenticator App หรือมีอุปกรณ์เฉพาะเพิ่มเติม เพียงมีหมายเลขโทรศัพท์ที่สามารถรับข้อความได้
ธุรกิจจึงสามารถนำ SMS OTP ไปใช้ในหลายขั้นตอน เช่น การสมัครสมาชิก การเข้าสู่ระบบ การยืนยันหมายเลขโทรศัพท์ การรีเซ็ตรหัสผ่าน หรือการยืนยันรายการสำคัญ
อย่างไรก็ตาม SMS OTP ยังมีข้อจำกัดที่ควรรู้ โดยเฉพาะความเสี่ยงจาก Phishing และ SIM Swap ซึ่งเป็นเหตุผลที่ระบบควรพิจารณาระดับความเสี่ยงก่อนเลือกใช้ SMS เป็นช่องทางยืนยันตัวตน โดย NIST Digital Identity Guidelines ก็มีข้อแนะนำให้พิจารณาความเสี่ยงที่เกี่ยวข้องกับหมายเลขโทรศัพท์ เช่น SIM Change และ Number Porting
2. Authenticator App
Authenticator App สร้างรหัสยืนยันภายในแอป โดยรูปแบบที่พบได้บ่อยคือ TOTP (Time-based One-Time Password) ซึ่งรหัสจะเปลี่ยนตามช่วงเวลาที่กำหนด
ต่างจาก SMS OTP ตรงที่รหัสไม่ได้ถูกส่งผ่านเครือข่ายโทรศัพท์ จึงไม่มีความเสี่ยงบางประเภทที่เกี่ยวข้องกับหมายเลขโทรศัพท์หรือ SIM
แต่ผู้ใช้งานต้องติดตั้งและตั้งค่าแอปก่อน รวมถึงควรเตรียม Recovery Method ไว้กรณีเปลี่ยนหรือทำโทรศัพท์หาย
3. Security Key
Security Key เป็นอุปกรณ์สำหรับยืนยันตัวตน เช่น อุปกรณ์ที่เชื่อมต่อผ่าน USB หรือ NFC และรองรับมาตรฐานอย่าง FIDO
จุดเด่นคือสามารถช่วยป้องกัน Phishing บางรูปแบบได้ เนื่องจาก Credential จะทำงานกับเว็บไซต์หรือบริการที่ถูกต้องตามที่ระบบกำหนด
ข้อแลกเปลี่ยนคือผู้ใช้งานต้องมีอุปกรณ์เพิ่มเติม และควรเตรียมวิธีสำรองกรณี Security Key สูญหาย
4. Passkey
Passkey ใช้ Cryptographic Credentials ในการยืนยันตัวตนแทนการกรอก Password แบบเดิม ผู้ใช้งานสามารถยืนยันผ่านอุปกรณ์ด้วยวิธีที่คุ้นเคย เช่น ลายนิ้วมือ ใบหน้า หรือ PIN ของเครื่อง
จุดเด่นคือ Credential จะทำงานกับเว็บไซต์หรือบริการที่สร้าง Passkey ไว้ จึงช่วยลดความเสี่ยงจากการถูกหลอกให้กรอกข้อมูลบนเว็บไซต์ Phishing และเป็นวิธีการยืนยันตัวตนที่ออกแบบมาให้ทนต่อการโจมตีแบบ Phishing ตามมาตรฐานของ FIDO Alliance
อย่างไรก็ตาม การใช้งานจริงยังขึ้นอยู่กับว่าเว็บไซต์ แอป อุปกรณ์ และระบบ Account Recovery รองรับ Passkey ในรูปแบบใด
SMS OTP, Authenticator, Security Key และ Passkey ต่างกันอย่างไร?
ไม่มีวิธีใดเหมาะกับทุกระบบ เพราะผู้ใช้งานและระดับความเสี่ยงของแต่ละบริการต่างกัน
วิธี | ผู้ใช้งานต้องมีอะไร | ต้องติดตั้ง/มีอุปกรณ์เพิ่ม | จุดเด่น | ความเสี่ยงหรือข้อจำกัดที่ควรรู้ |
SMS OTP | เบอร์โทรศัพท์ | ไม่ต้อง | เริ่มใช้งานง่าย ผู้ใช้ไม่ต้องติดตั้งแอป | Phishing, SIM Swap และการเข้าถึงหมายเลขโทรศัพท์ |
Authenticator App | Smartphone | ต้องติดตั้งแอป | รหัสไม่ได้ส่งผ่านเครือข่ายโทรศัพท์ | ต้องตั้งค่าก่อน และต้องมี Recovery Method เมื่อเปลี่ยนอุปกรณ์ |
Security Key | Physical Key | ต้องมีอุปกรณ์ | ช่วยป้องกัน Phishing บางรูปแบบ | ต้องจัดการอุปกรณ์และวิธีสำรองเมื่อสูญหาย |
Passkey | อุปกรณ์ที่รองรับ | ขึ้นอยู่กับระบบ | ลดการพึ่งพา Password และออกแบบมาให้ทนต่อ Phishing | ขึ้นอยู่กับ Device, Platform และ Recovery Flow |
หากเป็นระบบที่ต้องรองรับผู้ใช้งานจำนวนมากและต้องการลดขั้นตอนก่อนเริ่มใช้งาน SMS OTP เป็นหนึ่งในตัวเลือกที่นำไปเชื่อมกับระบบได้โดยไม่ต้องให้ผู้ใช้ติดตั้งแอปเพิ่มเติม
ส่วนระบบที่มีความเสี่ยงสูงหรือมีข้อกำหนดด้าน Security มากขึ้น อาจพิจารณา Authenticator, Security Key หรือ Passkey รวมถึงใช้หลายมาตรการร่วมกัน
2FA ปลอดภัยไหม?
2FA ช่วยเพิ่มการป้องกันจากการใช้ Password เพียงอย่างเดียว แต่ไม่ได้หมายความว่าวิธี 2FA ทุกประเภทให้การป้องกันในระดับเดียวกัน
ระดับความปลอดภัยขึ้นอยู่กับ Authentication Method ที่เลือกใช้และการออกแบบระบบโดยรวม เช่น SMS OTP มีความเสี่ยงจาก Phishing และ SIM Swap ขณะที่มาตรฐาน FIDO ใช้ Public-key Cryptography เพื่อรองรับการยืนยันตัวตนแบบ Phishing-resistant
นอกจากวิธีที่ใช้ Login แล้ว ธุรกิจยังต้องพิจารณาขั้นตอนอื่นที่เกี่ยวข้อง เช่น การเปลี่ยน Authentication Method และ Account Recovery เพราะขั้นตอนเหล่านี้อาจส่งผลต่อความปลอดภัยของบัญชีโดยรวม
มี 2FA แล้ว ยังโดน Phishing หรือขโมยบัญชีได้ไหม?
2FA ช่วยเพิ่มขั้นตอนในการเข้าถึงบัญชี แต่ไม่ได้ทำให้การโจมตีทุกประเภทหายไป
หากผู้ใช้งานถูกหลอกให้กรอก Password และ OTP ลงในเว็บไซต์ Phishing ผู้โจมตีอาจนำข้อมูลดังกล่าวไปใช้กับเว็บไซต์จริงได้ก่อนที่รหัสจะหมดอายุ
SMS OTP ยังมีความเสี่ยงจาก SIM Swap ซึ่งเกี่ยวข้องกับการย้ายหมายเลขโทรศัพท์ไปยัง SIM หรืออุปกรณ์ที่ผู้ไม่หวังดีควบคุม หากเกิดขึ้นสำเร็จ ข้อความที่ส่งมายังหมายเลขนั้นอาจถูกส่งไปยังอุปกรณ์อื่นได้
สำหรับระบบที่มีความเสี่ยงสูง จึงอาจพิจารณาวิธีที่ออกแบบมาให้ทนต่อ Phishing มากขึ้น เช่น Security Key หรือ Passkey แทนการพึ่งพารหัสที่ผู้ใช้งานต้องอ่านและกรอกด้วยตัวเอง
ถ้าเป็นธุรกิจ ควรเลือก 2FA แบบไหน?
ลองเริ่มจากสถานการณ์ของผู้ใช้งานจริง แทนการเลือกจากชื่อเทคโนโลยีเพียงอย่างเดียว
หากเป็นเว็บไซต์หรือแอปที่มีผู้ใช้งานทั่วไปจำนวนมาก การกำหนดให้ทุกคนติดตั้ง Authenticator App ก่อนใช้งานอาจเพิ่มขั้นตอนในการสมัครหรือ Login การใช้ SMS OTP จึงเป็นอีกทางเลือกที่ช่วยให้ผู้ใช้ยืนยันตัวตนผ่านเบอร์โทรศัพท์ที่มีอยู่แล้วได้
แต่หากเป็นบัญชีสำหรับ Administrator ระบบภายในองค์กร หรือระบบที่สามารถเข้าถึงข้อมูลสำคัญ การเพิ่ม Security Key, Passkey หรือ Authentication Method ที่เหมาะกับระดับความเสี่ยงอาจมีความจำเป็นมากกว่า
ก่อนตัดสินใจ ธุรกิจควรตอบคำถาม 3 ข้อนี้ให้ได้
- กำลังปกป้องอะไร? — Account ทั่วไป ข้อมูลส่วนบุคคล หรือธุรกรรมที่มีความเสี่ยงสูง
- ใครเป็นผู้ใช้งาน? — ลูกค้าทั่วไป พนักงาน หรือ Administrator
- ถ้าเข้า 2FA ไม่ได้ จะกู้บัญชีอย่างไร? — ต้องมี Recovery Flow ที่ไม่ทำให้การเพิ่ม Security กลายเป็นปัญหาสำหรับผู้ใช้งานจริง
คำตอบอาจไม่จำเป็นต้องเหมือนกันทั้งระบบ เช่น ลูกค้าทั่วไปอาจใช้วิธีหนึ่ง ขณะที่ Administrator ใช้อีกวิธีที่มีระดับการป้องกันสูงกว่า
ถ้าใช้ SMS OTP ธุรกิจต้องออกแบบอะไรบ้าง?
สำหรับเว็บไซต์ แอปพลิเคชัน หรือระบบสมาชิกที่เลือกใช้ SMS OTP สามารถเชื่อมระบบส่ง OTP เข้ากับ Login หรือ Verification Flow ผ่าน API ได้ เช่น
Login → ตรวจสอบ Password → Request OTP → ส่ง OTP → Verify OTP → Login สำเร็จ
นอกจากการ Login แล้ว ธุรกิจยังสามารถกำหนดให้ขอ OTP ในขั้นตอนที่ต้องการตรวจสอบตัวตนเพิ่มเติม เช่น สมัครบัญชีใหม่ เปลี่ยนข้อมูลสำคัญ รีเซ็ตรหัสผ่าน หรือยืนยันรายการบางประเภท
สิ่งสำคัญคือไม่ควรดูเฉพาะขั้นตอน “ส่งรหัส” แต่ต้องออกแบบทั้ง Flow ตั้งแต่การสร้าง OTP ไปจนถึงการจัดการกรณีที่ผู้ใช้งานไม่สามารถยืนยันตัวตนได้
- OTP Expiration: กำหนดอายุของ OTP และไม่อนุญาตให้ใช้รหัสเดิมเมื่อหมดอายุ
- Rate Limit: จำกัดจำนวนครั้งในการกรอกรหัสหรือ Request OTP เพื่อลดการลองรหัสและการเรียกส่งข้อความซ้ำผิดปกติ
- Resend: กำหนดพฤติกรรมเมื่อผู้ใช้ขอ OTP ใหม่ เช่น รหัสเดิมจะยังใช้ได้หรือถูกยกเลิก
- SIM Change: พิจารณาความเสี่ยงจากการเปลี่ยน SIM หรือย้ายหมายเลข โดยเฉพาะรายการที่มีความเสี่ยงสูง
- Recovery: เตรียมวิธีกู้บัญชีเมื่อผู้ใช้เปลี่ยนเบอร์ โทรศัพท์สูญหาย หรือไม่สามารถรับ OTP ได้
- Monitoring: ตรวจสอบพฤติกรรมผิดปกติ เช่น การขอ OTP หรือกรอกรหัสผิดซ้ำจำนวนมาก
รายละเอียดเหล่านี้เป็นส่วนหนึ่งของ Authentication Flow ที่ธุรกิจต้องออกแบบร่วมกับ Backend ของ Provider
FAQ เกี่ยวกับ 2FA
2FA คืออะไร?
2FA หรือ Two-Factor Authentication คือการตรวจสอบตัวตนโดยใช้ Authentication Factor จาก 2 ประเภท เช่น Password ร่วมกับ SMS OTP ก่อนอนุญาตให้เข้าสู่บัญชีหรือดำเนินการที่ต้องการตรวจสอบตัวตน
2FA กับ MFA ต่างกันอย่างไร?
2FA ใช้ Authentication Factor 2 ประเภท ส่วน MFA เป็นคำที่กว้างกว่าและหมายถึงการใช้ Authentication Factor มากกว่าหนึ่งประเภท ดังนั้น 2FA จึงถือเป็นรูปแบบหนึ่งของ MFA
2FA ทำงานอย่างไร?
ระบบตรวจสอบปัจจัยแรก เช่น Password ก่อน จากนั้นจึงขอปัจจัยอีกประเภทหนึ่ง เช่น SMS OTP หรือ Security Key หากผ่านทั้งสองขั้นตอนจึงอนุญาตให้เข้าสู่ระบบ
2FA ปลอดภัยไหม?
2FA ช่วยลดการพึ่งพา Password เพียงอย่างเดียว แต่ระดับความปลอดภัยขึ้นอยู่กับวิธีที่ใช้ เช่น SMS OTP มีความเสี่ยงจาก Phishing และ SIM Swap ขณะที่วิธีที่ใช้มาตรฐาน FIDO สามารถรองรับการยืนยันตัวตนแบบ Phishing-resistant ได้
SMS OTP ถือเป็น 2FA หรือไม่?
SMS OTP สามารถเป็นส่วนหนึ่งของ 2FA ได้เมื่อใช้ร่วมกับ Authentication Factor อีกประเภทหนึ่ง เช่น Password + SMS OTP แต่การใช้ OTP เพียงอย่างเดียวไม่ได้หมายความว่าเป็น 2FA โดยอัตโนมัติ
Authenticator ต่างจาก SMS OTP อย่างไร?
Authenticator App แบบ TOTP สร้างรหัสภายในแอป ขณะที่ SMS OTP ส่งรหัสไปยังหมายเลขโทรศัพท์ผ่านเครือข่ายโทรศัพท์ จึงมีรูปแบบการส่งรหัสและความเสี่ยงบางประเภทแตกต่างกัน
Passkey ต่างจาก 2FA อย่างไร?
2FA เป็นแนวคิดในการใช้ Authentication Factor สองประเภท ส่วน Passkey เป็นเทคโนโลยีสำหรับการยืนยันตัวตนที่ใช้ Cryptographic Credentials และสามารถนำมาใช้แทน Password ได้ จึงไม่จำเป็นต้องเป็นขั้นตอนที่สองของ Password เสมอไป
ต้องการเชื่อม SMS OTP เข้ากับระบบของธุรกิจ?
สำหรับธุรกิจที่เลือกใช้ SMS OTP เป็นส่วนหนึ่งของ Login หรือ Verification Flow สามารถเชื่อมระบบส่ง OTP เข้ากับเว็บไซต์ แอปพลิเคชัน หรือระบบหลังบ้านผ่าน API ได้
BoostSMS ให้บริการ SMS OTP สำหรับธุรกิจที่ต้องการส่งรหัสยืนยันตัวตนผ่านระบบของตนเอง รวมถึงบริการ SMS Marketing สำหรับการสื่อสารกับลูกค้าในรูปแบบอื่น ๆ
ติดต่อสอบถามรายละเอียดเพิ่มเติมได้ที่
📞 ฝ่ายขาย: 094 389 1495
📞 ฝ่ายบริการลูกค้า: 02 114 8806
💬 LINE OA: @boostsms
ทีมงานพร้อมให้คำปรึกษาเกี่ยวกับการนำ SMS OTP ไปใช้งานและการเชื่อมต่อกับระบบของธุรกิจ