SMS OTP คือ รหัสผ่านแบบใช้ครั้งเดียวที่ระบบส่งผ่าน SMS ไปยังหมายเลขโทรศัพท์มือถือ เพื่อใช้ในการยืนยันตัวตน สำหรับการเข้าสู่ระบบหรือทำธุรกรรมออนไลน์
SMS OTP (One-Time Password) คือ รหัสผ่านแบบใช้ครั้งเดียวที่ระบบส่งผ่านข้อความ SMS ไปยังหมายเลขโทรศัพท์มือถือที่ลงทะเบียนไว้ เพื่อทำหน้าที่เป็นตัวกลางในการยืนยันตัวตน (Authentication) สำหรับการเข้าสู่ระบบหรือทำธุรกรรมออนไลน์ โดยรหัสชุดนี้ถูกออกแบบมาให้มีอายุการใช้งานสั้นเป็นพิเศษ (โดยปกติคือ 3-10 นาที) และจะถูกยกเลิกการใช้งานทันทีเมื่อมีการกรอกข้อมูลสำเร็จหรือหมดเวลา ซึ่งปัจจุบันถือเป็นมาตรฐานการรักษาความปลอดภัยชั้นที่สอง (Two-Factor Authentication: 2FA) ที่ได้รับความนิยมสูงสุดในระดับสากล เพื่อป้องกันการเข้าถึงบัญชีจากบุคคลภายนอกที่อาจล่วงรู้รหัสผ่านหลักของคุณ
อย่างไรก็ตามในปี 2026 ที่เทคโนโลยีไซเบอร์มีความซับซ้อนขึ้น SMS OTP จึงไม่ใช่ปราการที่ไร้ช่องโหว่อีกต่อไป บทความนี้จะพาคุณไปเจาะลึกทุกแง่มุม ตั้งแต่กลไกการทำงาน ข้อจำกัดทางเทคนิค ไปจนถึงวิธีการป้องกันตนเองจากกลโกงของมิจฉาชีพในยุคปัจจุบัน เพื่อให้คุณสามารถทำธุรกรรมออนไลน์ได้อย่างมั่นใจและปลอดภัยที่สุด
หลักการทำงานและวัตถุประสงค์ของระบบ SMS OTP
ระบบ SMS OTP ออกแบบมาเพื่อเพิ่มความปลอดภัยในการยืนยันตัวตนบนโลกดิจิทัล โดยมีวัตถุประสงค์สำคัญ คือ ลดความเสี่ยงจากการถูกแฮ็กบัญชีผ่านการเดารหัสผ่าน (Brute Force) หรือข้อมูลรั่วไหล เพราะต่อให้ผู้ไม่หวังดีจะเข้าถึงรหัสผ่านหลักได้ แต่หากไม่มีโทรศัพท์มือถือของคุณ ก็ไม่สามารถดำเนินรายการต่อได้สำเร็จ
ซึ่งแม้หน้าตาการใช้งานจะดูเรียบง่าย แต่เบื้องหลังมีขั้นตอนการตรวจสอบที่รัดกุมและแม่นยำ ดังนี้
- การร้องขอ (Request): เมื่อผู้ใช้ป้อนชื่อบัญชีและรหัสผ่านหลัก ระบบจะทำการตรวจสอบเบื้องต้น หากถูกต้อง ระบบจะเริ่มขั้นตอนการยืนยันตัวตนขั้นที่สองทันที
- การสร้างรหัส (Generation): อัลกอริทึมบนเซิร์ฟเวอร์จะทำการสุ่มชุดตัวเลข (มักเป็น 6 หลัก) ขึ้นมาใหม่แบบเฉพาะเจาะจงสำหรับการทำรายการนั้น ๆ
- การส่งข้อมูล (Transmission): ระบบจะส่งรหัสผ่าน SMS Gateway ไปยังผู้ให้บริการเครือข่ายโทรศัพท์เคลื่อนที่ เพื่อส่งต่อข้อความไปยังมือถือของผู้ใช้งานโดยตรง
- การยืนยันความถูกต้อง (Verification): ผู้ใช้กรอกรหัสที่ได้รับลงในแพลตฟอร์ม ระบบจะเปรียบเทียบรหัสกับฐานข้อมูลและตรวจสอบเงื่อนไขเวลา หากตรงกัน ธุรกรรมจึงจะได้รับการอนุมัติ
ทำไมถึงไม่ได้รับรหัส OTP? สาเหตุและวิธีแก้ไข
หากคุณประสบปัญหาไม่ได้รับข้อความ OTP สามารถตรวจสอบเบื้องต้นได้ดังนี้
- ปัญหาเครือข่าย: ตรวจสอบว่าเปิดโหมดเครื่องบินไว้ หรืออยู่ในจุดอับสัญญาณหรือไม่
- กล่องข้อความเต็ม: พื้นที่จัดเก็บ SMS ในโทรศัพท์เต็ม อาจทำให้ไม่สามารถรับข้อความใหม่ได้
- การตั้งค่าบล็อกเบอร์: ตรวจสอบในรายชื่อ "Blocked Numbers" ว่ามีการบล็อก Sender ID ของธนาคารไว้หรือไม่
- ระบบ Gateway หนาแน่น: ในช่วงเทศกาลหรือวันเงินเดือนออก การส่งข้อความอาจล่าช้ากว่าปกติได้ 1-3 นาที
เปรียบเทียบ SMS OTP กับระบบยืนยันตัวตนรูปแบบอื่น (2FA Comparison)
เพื่อให้เห็นภาพชัดเจนว่า SMS OTP มีความแตกต่างจากเทคโนโลยีอื่นอย่างไรในปี 2026 ตารางด้านล่างนี้คือข้อมูลเปรียบเทียบที่ช่วยให้คุณเลือกใช้ระบบรักษาความปลอดภัยได้อย่างเหมาะสม
รูปแบบการยืนยันตัวตน | ความสะดวกในการใช้งาน | ระดับความปลอดภัย | ความเสี่ยงหลัก | เหมาะสำหรับ |
SMS OTP | สูงมาก (ไม่ต้องลงแอปเพิ่ม) | ปานกลาง-สูง | Smishing, SIM Swap | ธุรกรรมทั่วไป, การลงทะเบียนใหม่ |
Authenticator App | ปานกลาง (ต้องสลับแอป) | สูง | มือถือสูญหาย/ถูกมัลแวร์ | บัญชี Social Media, อีเมลทำงาน |
Push Authentication | สูง (กดยืนยันจาก Notification) | สูง | MFA Fatigue (กดยอมรับโดยไม่ตั้งใจ) | แอปธนาคาร (Mobile Banking) |
Passkeys / FIDO2 | สูง (ใช้ Biometric แทนรหัส) | สูงที่สุด | การย้ายอุปกรณ์ข้ามค่าย (Ecosystem) | ธุรกรรมมูลค่าสูง, บัญชีแอดมิน |
มาตรฐานความปลอดภัยสากลและการรับรองรหัส OTP ในระดับอุตสาหกรรม
ในระดับสากล องค์กรอย่าง NIST (National Institute of Standards and Technology) ได้กำหนดแนวทางให้ SMS OTP เป็นช่องทางการยืนยันตัวตนที่อนุญาตให้ใช้ได้ แต่ต้องมีการประเมินความเสี่ยงอย่างต่อเนื่อง เนื่องจากการส่งข้อมูลผ่านเครือข่ายโทรคมนาคม (PSTN) มีความเสี่ยงต่อการถูกดักฟังมากกว่าระบบที่เข้ารหัสผ่านอินเทอร์เน็ตแบบ End-to-End
สำหรับประเทศไทย ธนาคารแห่งประเทศไทย (ธปท.) ได้กำหนดให้สถาบันการเงินต้องใช้ระบบยืนยันตัวตนที่มีความปลอดภัยสูงขึ้นสำหรับธุรกรรมที่มีมูลค่าสูง เช่น การใช้ Biometrics (การสแกนใบหน้า) ร่วมกับ OTP หรือการเปลี่ยนไปใช้ Push Authentication เพื่อสร้างความปลอดภัยให้แก่ผู้บริโภคตามมาตรฐานการเงินระดับโลก
ภัยคุกคามไซเบอร์ที่ต้องระวังมากขึ้นในปี 2026
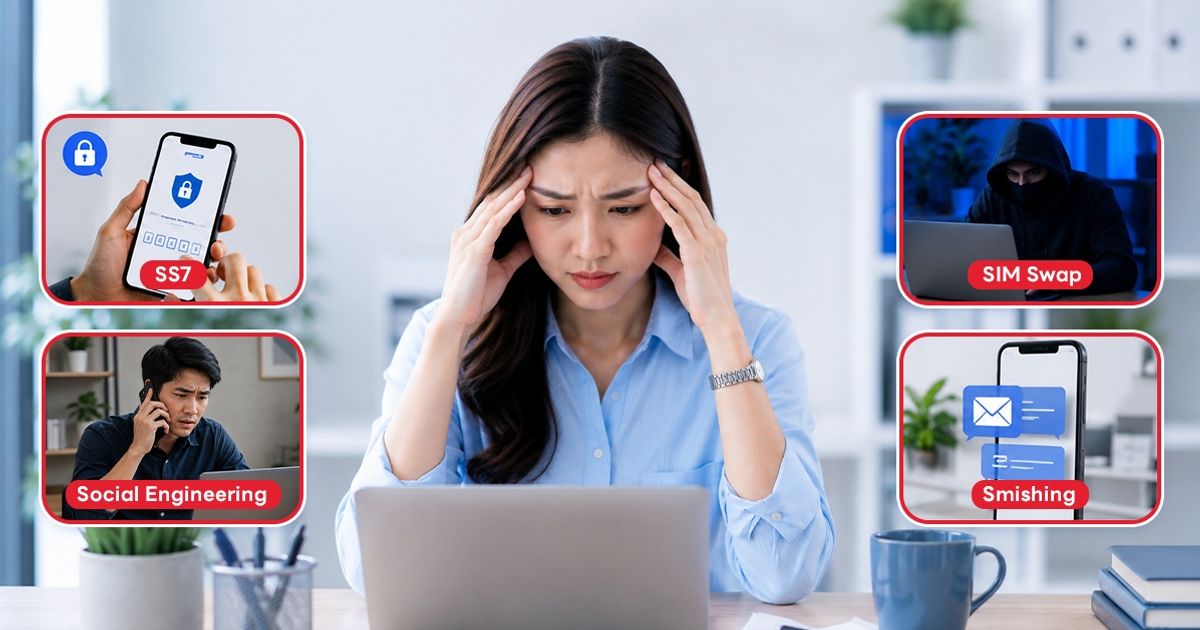
มิจฉาชีพได้พัฒนารูปแบบการโจมตี SMS OTP ให้มีความแยบยลมากขึ้น โดยอาศัยทั้งช่องโหว่ทางเทคนิคและจิตวิทยา ดังนี้
- Smishing (SMS Phishing): การส่ง SMS ปลอมที่แนบลิงก์ไปยังเว็บไซต์เลียนแบบธนาคาร เพื่อหลอกให้เหยื่อกรอกรหัส OTP ของจริงให้มิจฉาชีพ
- SIM Swapping: การสวมรอยขอออกซิมการ์ดใหม่ในชื่อของเหยื่อ ทำให้ข้อความ OTP ถูกส่งไปยังเครื่องของมิจฉาชีพโดยที่เจ้าของเบอร์ไม่รู้ตัว
- Social Engineering (วิศวกรรมสังคม): การโทรศัพท์แอบอ้างเป็นเจ้าหน้าที่รัฐหรือพนักงานธนาคาร โดยใช้สถานการณ์สร้างความตกใจเพื่อบีบให้เหยื่อบอกรหัส OTP
- SS7 Vulnerability: การใช้ช่องโหว่ของโปรโตคอลระบบเครือข่ายโทรศัพท์เคลื่อนที่ระดับโลกเพื่อดักจับ SMS แม้จะทำได้ยากแต่เป็นวิธีที่แฮ็กเกอร์ระดับสูงใช้โจมตีเป้าหมายเฉพาะเจาะจง
เช็กลิสต์ 5 สัญญาณเตือนภัยเมื่อ SMS OTP ของคุณถูกคุกคามโดย AI มิจฉาชีพ
ในปี 2026 มิจฉาชีพใช้ AI ในการสุ่มส่งข้อความและสร้างหน้าเว็บไซต์ปลอม (Deepfake Website) ที่เหมือนจริงมาก คุณควรระวังหากพบสัญญาณเหล่านี้
- ได้รับ OTP ทั้งที่ไม่ได้ทำธุรกรรม: หากมีรหัสส่งมาโดยที่คุณไม่ได้ทำรายการ ให้สงสัยว่าบัญชีของคุณอาจกำลังถูกโจมตี
- SMS มีลิงก์แนบมาด้วย: ปัจจุบันสถาบันการเงินส่วนใหญ่ยกเลิกการแนบลิงก์ใน SMS แล้ว หากมีลิงก์ให้สันนิษฐานว่าเป็นของปลอม 100%
- ภาษาที่ใช้มีความเร่งรีบ (Sense of Urgency): เช่น "บัญชีของคุณจะถูกปิดภายใน 30 นาที กรุณายืนยันรหัส OTP"
- Sender ID แปลกปลอม: มีการใช้ตัวอักษรที่คล้ายกัน (เช่น เปลี่ยนตัว O เป็นเลข 0) เพื่อตบตาผู้ใช้งาน
- การขอรหัสผ่านทางโทรศัพท์: ไม่มีหน่วยงานใดขอรหัส OTP ผ่านการสนทนาทางโทรศัพท์
เทคนิคการตั้งค่าโทรศัพท์มือถือเพื่อยกระดับความปลอดภัยของ SMS OTP
เพื่อให้การใช้ SMS OTP ปลอดภัยยิ่งขึ้น คุณควรปรับปรุงการตั้งค่าอุปกรณ์ของคุณดังนี้
- ปิดการแสดงผล Preview บนหน้าจอ Lock Screen: เพื่อป้องกันไม่ให้คนรอบข้างหรือผู้ที่เก็บมือถือได้มองเห็นรหัส OTP โดยไม่ต้องปลดล็อกเครื่อง
- ตั้งรหัสผ่านซิมการ์ด (SIM PIN): ป้องกันมิจฉาชีพถอดซิมไปใส่เครื่องอื่นเพื่อรับรหัส OTP
- อัปเดตระบบปฏิบัติการเสมอ: เพื่อปิดช่องโหว่ความปลอดภัยที่มิจฉาชีพอาจใช้เข้าถึงกล่องข้อความ
- ใช้แอปพลิเคชันจัดการ SMS ที่เชื่อถือได้: เช่น Google Messages ที่มีระบบกรอง SMS ขยะ (Spam Protection) ที่แม่นยำ
มาตรการคุ้มครองผู้บริโภคและกฎหมายที่เกี่ยวข้องเมื่อเกิดความผิดพลาด
ตาม พ.ร.ก. มาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี และกฎหมายที่อัปเดตในปี 2026
- สิทธิการระงับธุรกรรม: ผู้เสียหายสามารถแจ้งธนาคารเพื่อระงับบัญชีได้ทันทีเป็นเวลา 72 ชั่วโมงก่อนแจ้งความ
- ความรับผิดชอบของสถาบันการเงิน: หากพิสูจน์ได้ว่าความเสียหายเกิดจากความหละหลวมของระบบรักษาความปลอดภัยของธนาคารหรือค่ายมือถือ (เช่น การออกซิมใหม่โดยไม่ตรวจสอบตัวตน) ผู้บริโภคมีสิทธิได้รับเงินคืน
- ข้อระวังทางกฎหมาย: หากผู้ใช้เป็นฝ่าย "ยินยอม" มอบรหัส OTP ให้มิจฉาชีพเองด้วยความประมาทเลินเล่ออย่างร้ายแรง อาจส่งผลต่อการเรียกร้องค่าเสียหายได้
จากมาตรการทางกฎหมายและความรับผิดชอบที่เข้มงวดขึ้นนี้เอง ทำให้ฝั่งองค์กรหรือเจ้าของธุรกิจต้องให้ความสำคัญกับระบบหลังบ้านเป็นอย่างมาก เพราะหากเลือกระบบส่งข้อความที่ไม่ได้มาตรฐาน ล่าช้า หรือไม่ปลอดภัย ย่อมส่งผลกระทบต่อทั้งความเชื่อมั่นของลูกค้าและภาพลักษณ์ของแบรนด์โดยตรง
ทำไมธุรกิจชั้นนำถึงเลือกใช้ระบบส่ง SMS OTP จาก BoostSMS?
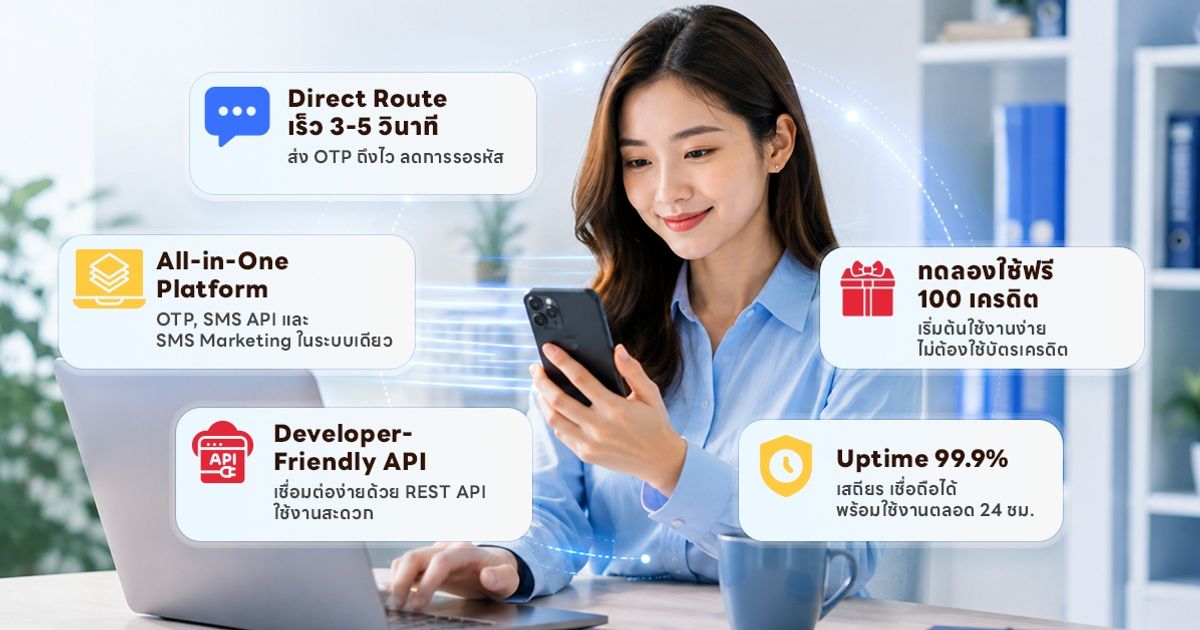
ในยุคที่ความเร็วและความปลอดภัยคือหัวใจสำคัญของการทำธุรกรรมดิจิทัล การเลือกระบบ SMS Gateway สำหรับส่งรหัส OTP จึงไม่ใช่แค่เรื่องของไอที แต่คือการสร้างความประทับใจแรกให้กับลูกค้า BoostSMS จึงออกแบบระบบมาเพื่อรองรับความต้องการระดับองค์กรโดยเฉพาะ ด้วยมาตรฐานที่เหนือกว่า ดังนี้
- ส่งผ่าน Direct Route เร็วระดับเสี้ยววินาที: หมดยุคที่ลูกค้าต้องรอรหัสนานจนหงุดหงิด ระบบของเราใช้ช่องทางส่งตรง (Direct Route) ทำให้รหัส OTP ส่งถึงมือผู้ใช้งานได้อย่างรวดเร็วภายใน 3 วินาที ช่วยลดปัญหาการกดขอรหัสซ้ำ
- All-in-One Platform ครบจบในที่เดียว: ไม่ต้องปวดหัวกับการใช้หลายระบบ เพราะเรารวมบริการทั้ง SMS OTP, API และ SMS Marketing ไว้ในแพลตฟอร์มเดียว มาพร้อม Dashboard ที่ออกแบบมาให้ใช้งานง่าย ติดตามสถานะและต้นทุนได้แบบเรียลไทม์
- เชื่อมต่อง่ายสำหรับนักพัฒนา (Developer-Friendly): มีเอกสาร API (API Documentation) ที่ชัดเจนและครบถ้วน รองรับการเชื่อมต่อผ่าน REST API ให้ทีมผู้พัฒนา (Dev) สามารถนำไปอิมพลีเมนต์ขึ้นระบบจริง (Production) ได้อย่างรวดเร็ว
- เริ่มต้นง่ายด้วย Free Trial พร้อมแพ็กเกจราคาสบายกระเป๋า: ตอบโจทย์ธุรกิจทุกขนาด ให้คุณทดลองส่งข้อความฟรี 100 เครดิต เพื่อทดสอบความเสถียรของระบบและ API ได้ทันที และเมื่อพร้อมใช้งานจริง สามารถเลือกแพ็กเกจเริ่มต้นเพียง 350 บาท (รองรับการส่ง 800 ข้อความ อายุการใช้งานยาวนานถึง 24 เดือน) ช่วยให้คุณบริหารงบประมาณได้อย่างคุ้มค่า หมดกังวลเรื่องเครดิตหมดอายุ
- การันตี Uptime สูงสุด 99.9%: โครงสร้างเซิร์ฟเวอร์มีความเสถียรสูง พร้อมรองรับการส่งข้อความปริมาณมหาศาล (Massive Traffic) ตลอด 24 ชั่วโมง มั่นใจได้ว่าส่งผ่านเครือข่ายที่ได้มาตรฐาน กสทช. ถูกต้องตามกฎหมาย
คำถามที่พบบ่อยเกี่ยวกับ SMS OTP (FAQ)
Q: เจ้าหน้าที่ธนาคารโทรมาขอรหัส OTP เพื่อยืนยันข้อมูลได้หรือไม่?
A: ไม่ได้เด็ดขาด ธนาคารไม่มีนโยบายขอรหัส OTP ผ่านทางโทรศัพท์ แชต หรืออีเมล รหัสนี้ต้องกรอกด้วยตัวเองบนหน้าแอปพลิเคชันหรือเว็บไซต์ทางการเท่านั้น
Q: หากเผลอกรอกรหัส OTP ในเว็บปลอมไปแล้ว ต้องทำอย่างไร?
A: ให้รีบติดต่อ Call Center ของธนาคารหรือผู้ให้บริการแอปพลิเคชันนั้น ๆ ทันทีเพื่ออายัดบัญชี และเปลี่ยนรหัสผ่านหลักของบัญชีทั้งหมด
Q: SMS OTP ยังถือว่าปลอดภัยเพียงพอสำหรับปี 2026 หรือไม่?
A: ยังถือเป็นมาตรฐานขั้นพื้นฐานที่ใช้งานได้ดีสำหรับธุรกรรมทั่วไป แต่สำหรับธุรกรรมมูลค่าสูงหรือบัญชีที่สำคัญมาก แนะนำให้ใช้ช่องทางอื่น เช่น Authenticator App หรือ Passkeys จะปลอดภัยกว่ามาก
แม้ว่าเทคโนโลยีและภัยคุกคามทางไซเบอร์ในปี 2026 จะมีความซับซ้อนมากขึ้นเพียงใด แต่ระบบ SMS OTP ก็ยังคงเป็นหัวใจสำคัญและมาตรฐานด่านแรกในการยืนยันตัวตนที่ทุกแพลตฟอร์มขาดไม่ได้ สิ่งสำคัญคือผู้ใช้งานต้องมีสติและรู้เท่าทันกลโกงของมิจฉาชีพอยู่เสมอ ในขณะเดียวกัน ฝั่งองค์กรหรือธุรกิจที่ให้บริการก็จำเป็นต้องเลือกระบบหลังบ้านที่มีความเสถียร ปลอดภัย และได้มาตรฐาน เพื่อปกป้องข้อมูลและสร้างความมั่นใจสูงสุดให้กับลูกค้าในทุก ๆ การทำธุรกรรม
หากธุรกิจของคุณพร้อมที่จะยกระดับความปลอดภัยและสร้างประสบการณ์ที่ดีที่สุดให้กับลูกค้า BoostSMS ยินดีเป็นพาร์ตเนอร์ดูแลระบบสื่อสารของคุณแบบครบวงจร ไม่ว่าจะเป็นการส่งรหัสยืนยันตัวตนที่รวดเร็วระดับเสี้ยววินาที หรือการต่อยอดแคมเปญ SMS Marketing เพื่อเข้าถึงกลุ่มเป้าหมายอย่างแม่นยำ ติดต่อเราเพื่อทดลองใช้งานระบบ API ฟรีได้แล้ววันนี้ เพื่อก้าวเป็นผู้นำธุรกิจที่ลูกค้าไว้วางใจที่สุด
ติดต่อสอบถามรายละเอียดเพิ่มเติมได้ที่
- 📞 ฝ่ายขาย: 094 389 1495
- 📞 ฝ่ายบริการลูกค้า: 02 114 8806
- 💬 LINE OA: @boostsms
ทีมงานพร้อมให้คำปรึกษาและตอบทุกคำถาม เพื่อ–ช่วยให้คุณเริ่มต้นใช้งานได้อย่างรวดเร็ว